駭客攻擊好市多?資安專家籲三招自保

4
2
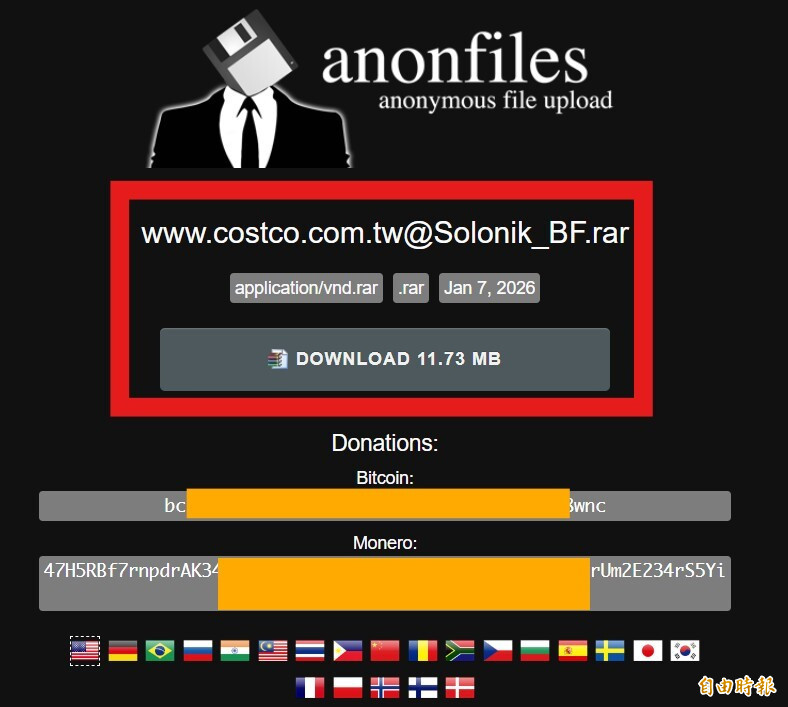 暗網近日流出一批聲稱來自台灣好市多的會員個資。(圖片出自暗網)
〔記者邱巧貞/台北報導〕台灣好市多(Costco)驚傳遭駭客入侵、會員資料外洩。暗網近日流出一批聲稱來自台灣好市多的會員個資,數量高達52萬6千筆,駭客並於7日在暗網上公開部分資料樣本供人下載,並標榜可向其購買完整資料包,引發資安圈高度關注。
根據暗網流出的資訊,外洩資料內容涵蓋會員姓名、電子郵件、聯絡資訊,甚至包含帳號與密碼等敏感欄位。資安專家指出,這類資料一旦被不法人士取得,極可能被用於釣魚詐騙、帳號接管,甚至進一步延伸成跨平台的資安風險。
台灣訊安全協會(TWISA)監事鄭加海指出,好市多台灣會員資料外洩事件值得高度重視,尤其帳號密碼以明文方式儲存,代表在特定情況下,攻擊者可能無須進行複雜破解,即可取得帳號存取權限,風險相對較高。
他進一步提醒,明文密碼本身即屬高風險設計,若使用者在多個平台重複使用相同密碼,相關風險可能產生連鎖效應,影響範圍不僅限於單一服務。另方面,外洩的個人資料如姓名、身分證字號、電子郵件等,亦可能被不法人士用於釣魚詐騙或身分冒用等情境,需特別留意。若使用者將政府或公務相關帳號與相同密碼搭配使用,亦可能提高遭嘗試入侵其他系統的風險。
對此,鄭加海建議會員可採取以下預防性措施:第一,立即更新好市多(Costco)帳號密碼;第二,若其他平台曾使用相同或相似密碼,建議一併更換;第三,近期提高對可疑電子郵件與簡訊的警覺,避免點擊不明連結或提供個人資訊,以降低後續風險。
來源:
